Blog Tecnológico

Blog everyWAN

Tecnología, ciberseguridad y tendencias IT que importan

Análisis Profundo
Ciberseguridad
Tendencias IT
Filtrar por:
Estanterías de un depósito de archivo con legajos y cajas de documentos etiquetados
9 min lectura

«Solo lectura» no existe: GitLab le pone un 10,0 a un fallo que solo sabe leer

CVE-2026-85706 permite a un desconocido leer ficheros de un servidor GitLab autoalojado. No escribe nada, y aun así lleva la nota máxima. La explicación no está en el titular: está en el vector que firmó el propio fabricante, con cambio de alcance e impacto alto en integridad. Repasamos qué dice el vector, por qué CISA le puso tres días y marca de triaje forense, y cómo se contesta la única pregunta que no responde el parche: ¿nos leyeron?
Rack de una pequeña oficina con panel de parcheo, latiguillos y equipos de red apilados
9 min lectura

El agente de IA no saldrá en tu registro: saldrá quien le prestó el token

Conectar un asistente al SharePoint o al ERP no es una decisión de integración, es una decisión de delegación. La especificación del Model Context Protocol, revisión 2026-07-28, prohíbe en mayúsculas reenviar el token de otro y explica por qué: los registros del sistema de destino enseñarán una identidad distinta de la que hizo la petición. Repasamos la norma, el fallback de permisos que pide «todo lo que haya», el CVE del SDK oficial y las siete preguntas que hacemos antes de conectar nada.

Técnico agachado con un portátil trabajando en la parte trasera de un rack de servidores
8 min lectura

REPLICATION nunca fue un permiso de solo lectura: PostgreSQL cerró un dlopen() de doce años

El 13 de agosto PostgreSQL publicó 18.6, 17.11, 16.15, 15.19 y 14.24. Entre los CVE que cierran hay uno que no va de desbordamientos: cualquier cuenta con el atributo REPLICATION podía nombrar como plugin de decodificación lógica cualquier fichero visible para el sistema, y el servidor lo cargaba y ejecutaba su código como el usuario del sistema operativo. El parche añade una lista blanca con dos entradas por defecto: si tu captura de cambios usa decoderbufs o wal2json, te para la replicación hasta que alguien edite postgresql.conf.

Armario de red mural abierto en el pasillo de una oficina, con anillas pasahilos y cables recogidos, y un extintor apoyado en la pared al fondo
7 min lectura

El parche de julio es la versión vulnerable de septiembre

SonicWall cerró el par de zero-days del SMA 1000 en la build 12.4.3-03453 el 14 de julio. El aviso del 1 de septiembre declara afectada la 12.4.3-03453 y anteriores: quien cumplió el plazo de tres días del KEV aterrizó justo en la versión que 49 días después vuelve al catálogo, con la misma forma de fallo. Cuando un aparato repite la forma del fallo, la pregunta deja de ser si está parcheado y pasa a ser hasta dónde llega esa caja.

Puesto de monitorización vacío de noche, con los dos monitores apagados, unos auriculares sobre la mesa y la silla apartada
9 min lectura

El agente dice SECURE y tu consola lleva días sin recibir nada

Akamai enseñó en DEF CON 34 cómo convertir un EDR comercial en el escondite del atacante. Lo que menos se ha contado es el final: una línea en el fichero hosts corta toda la telemetría mientras el agente sigue mostrando «SECURE». La señal que vigilas la controla el endpoint; la única que el atacante no puede fabricar es el silencio en tu consola. Y esa casi nadie la tiene alarmada.

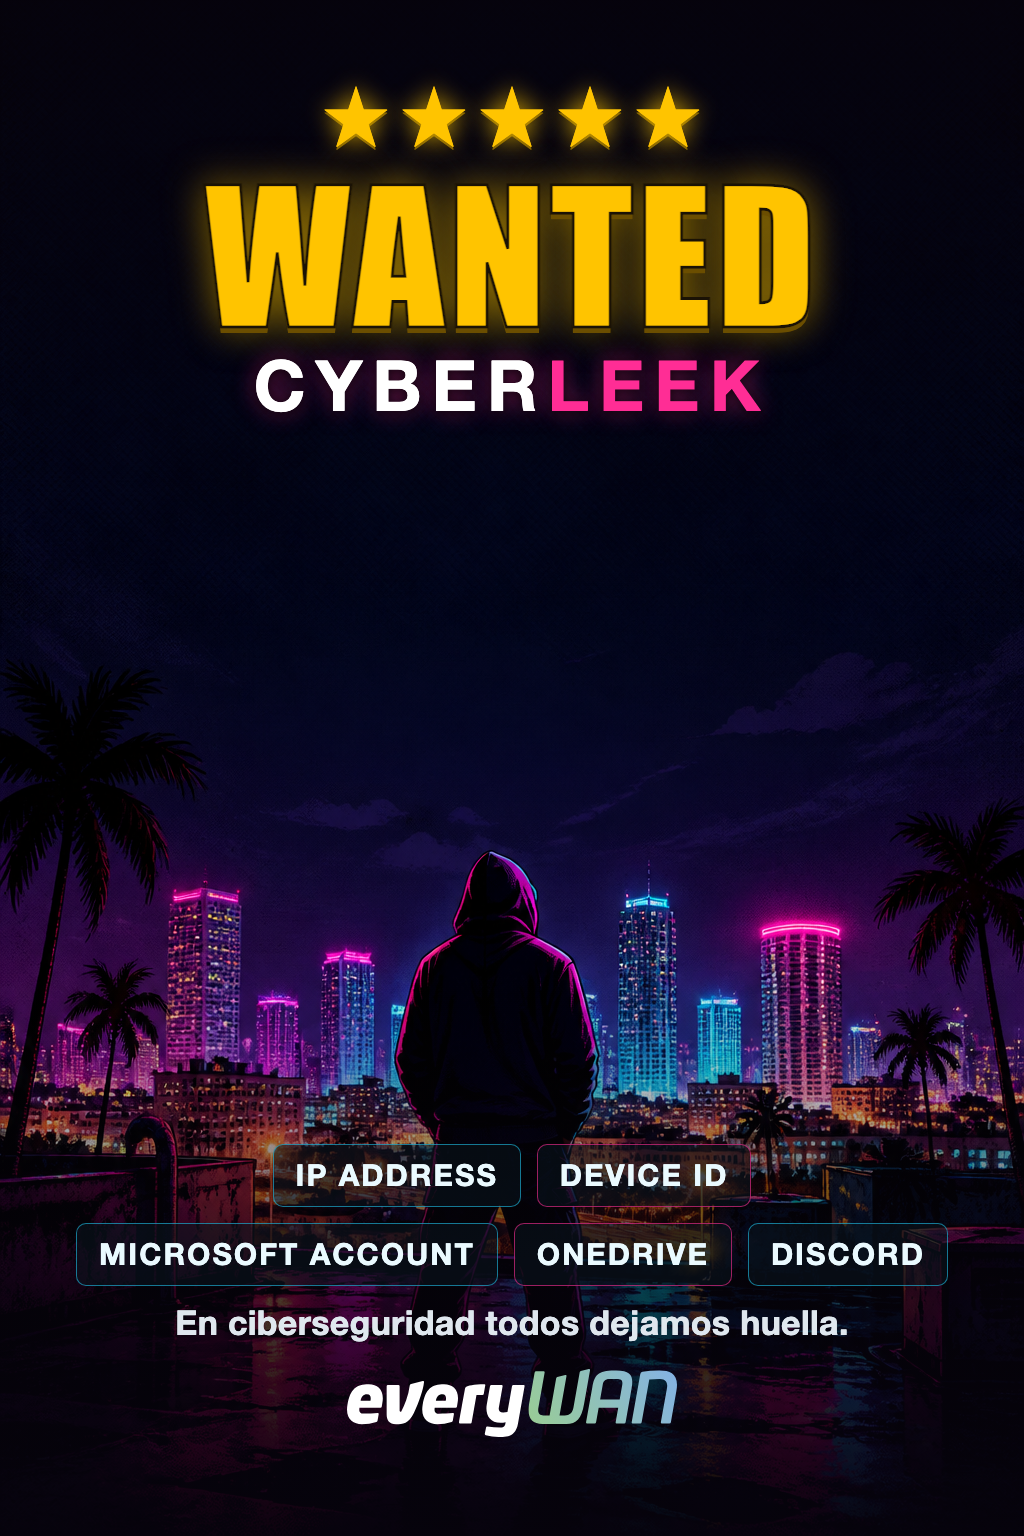
Cartel de «se busca» con el alias CyberLeek sobre una ciudad nocturna y las etiquetas de los datos reclamados: IP, identificador de dispositivo, cuenta de Microsoft, OneDrive y Discord
8 min lectura

GTA 6, CyberLeek y el MachineGuid: el rastro digital que también deja tu empresa

Para dar con quien filtra material de GTA 6, Take-Two presentó el 20 de agosto de 2026 dos citaciones DMCA pidiendo a Microsoft y Discord el MachineGuid, los identificadores de dispositivo MSA, las IPs, los teléfonos, las conexiones vinculadas y el contenido de OneDrive de cada cuenta de tres servidores. Qué es el MachineGuid, por qué identifica al dispositivo y no a la cuenta, y por qué tu empresa genera exactamente el mismo rastro cada día laborable.

Custom controls de Acceso Condicional: el MFA de terceros que Entra no cuenta como MFA
9 min lectura

Custom controls: el MFA de terceros que Entra no cuenta como MFA

La página de Microsoft Learn sobre los custom controls de Acceso Condicional enumera ocho cosas para las que ese control no sirve, y la tercera es satisfacer el requisito de MFA. Tampoco vale para elevar roles en PIM, inscribir dispositivos, SSPR, frecuencia de inicio de sesión ni confianzas entre inquilinos. Desde septiembre de 2026 no se pueden crear ni editar, y «editar» significa borrar y volver a crear. Con la consulta de Graph para saber si tienes uno.

Armario metálico de llaves abierto en la pared de un cuarto de instalaciones, con decenas de llaves colgadas juntas
11 min lectura

136 claves en un solo objeto: los valores por defecto que abrieron el clúster

Hugging Face publicó la cronología forense de la intrusión de julio y OpenAI cerró su informe el 26 de agosto: 17.600 acciones reconstruidas entre el 9 y el 13. Entre el primer contenedor comprometido y el objeto que guardaba 136 claves no hubo ni una vulnerabilidad más, hubo valores por defecto. El token que monta cada pod, el endpoint de metadatos que responde desde dentro, los secretos concentrados en un objeto y una credencial de conector compartida entre clústeres. Repasamos la cadena con las horas delante, los dos CVE que CISA metió en su catálogo el 27 de agosto y las cinco preguntas que le hacemos a un clúster.

Sala de espera de oficina en penumbra con tres sillas grises alineadas contra la pared
8 min lectura

El wifi de invitados es una base de datos de personas (y no está en tu inventario)

Manchester Airports Group confirmó el 27 de agosto que un tercero no autorizado se llevó datos de clientes: correo, teléfono, matrícula y código postal, procedentes de reservas de aparcamiento, salas y Fast Track y del alta del wifi de los aeropuertos. La compañía no ha publicado cuántos; las coberturas hablan de unos 8,7 millones. Las operaciones no se vieron afectadas, y ese es justamente el problema: el sistema que concentra más gente casi nunca está arriba en tu lista de criticidad. Por qué la matrícula es el campo que hay que mirar y las seis preguntas que resuelven una tarde de inventario en tu recepción.

Portal de un edificio antiguo con una única puerta acristalada, el portero automático y los buzones metálicos
8 min lectura

Tu proveedor de identidad no es una aplicación: es infraestructura

El lunes 24 de agosto, a las 03:38, empezó un ataque de denegación de servicio contra la plataforma digital compartida del Estado noruego. Cayeron diez servicios públicos y varios no tenían nada roto: se había atascado la puerta por la que se entra a todos. Digdir escribe en su página de estado que <code>eSignering</code> estaba inaccesible «a causa de las limitaciones en ID-porten», y también que las soluciones estaban «estables con las limitaciones que se han puesto» — parte de la caída la pusieron los propios defensores. Por qué el inicio de sesión único sigue siendo la decisión correcta, qué cambia cuando la puerta pasa a ser infraestructura y las tres preguntas que la reclasifican.

Jaula de rejilla metálica cerrada con candado en una sala de datacenter compartida, con dos racks de servidores detrás
6 min lectura

El parche que no es tuyo: qué haces con el CVE-2026-69836 de Entra ID

Microsoft publicó el 20 de agosto un fallo crítico de ejecución remota en Entra ID y al día siguiente corrigió la casilla de explotación a «No». No hay nada que instalar: la ficha dice «customerActionRequired: false». Lo que sí es tuyo es la capacidad de responder «¿nos afectó?», y con licencia Entra ID Free eso dura siete días. Cómo leer la ficha desde la API de Microsoft y qué checklist aplicamos sobre el inquilino.

Centralita telefónica manual con hileras de interruptores etiquetados a mano: apagar uno era rápido; saber qué línea dejaba muda, no
9 min lectura

El informe dice «cero impactos» y no quiere decir que nadie lo use

Baseline Security Mode pone en el centro de administración de Microsoft 365 veintiún ajustes que antes solo se tocaban por PowerShell: apagar la autenticación básica, EWS, ActiveX, IDCRL, Publisher. La guía de Microsoft dice que actives cada uno cuando su informe de impacto salga a cero. El detalle que cambia la lectura: los ajustes de las aplicaciones de Office se aplican por Cloud Policy, y los clientes de Windows por debajo de la versión 2510 no envían la telemetría del modo de simulación, que es la que alimenta ese informe. Qué apaga cada interruptor, qué se rompe de verdad al cerrar EWS y en qué orden lo hacemos nosotros.

Cronómetro deportivo: los cinco días entre el aviso VMSA-2026-0006 y las primeras conexiones de vCenter comprometidos a la infraestructura del atacante
6 min lectura

El aviso de vCenter decía que no había explotación conocida: duró cinco días

Broadcom publicó VMSA-2026-0006 el 29 de julio sin información que sugiriera explotación, y así lo copiamos aquí al día siguiente. El 3 de agosto los primeros vCenter comprometidos empezaron a conectar con la infraestructura del atacante y el 12 de agosto QUIRSO publicó el recuento: 361 direcciones IP víctima en 47 países. Qué significan esos números, qué no significan y la pregunta que decide si esto va contigo: quién puede abrir una conexión a tu vCenter.

Torres de telecomunicaciones entre la niebla: la red móvil privada que comparten empresas que no se conocen
9 min lectura

Cruzaron de un parque eólico a la turbina de una central por la APN privada del operador

CERT Polska publicó el 8 de agosto el análisis del ataque del 29 de diciembre de 2025 contra una central de cogeneración polaca. El atacante entró por un FortiGate sin doble factor, saltó a un router celular, cruzó la APN privada del operador de distribución y puso tres familias de PLC Siemens en modo STOP. En toda la cadena que describe el informe no se cita ni un solo CVE: lo que había era una red móvil que llamamos privada y en la que cualquier dispositivo podía hablar con cualquier otro.

CVE-2026-9198 en Langflow entra en el catálogo KEV de CISA el 4 de agosto de 2026: la capa de IA y automatización autoalojada (Langflow, n8n, Open WebUI) tratada como producción
8 min lectura

El piloto de IA que nadie apagó ya es producción

El 4 de agosto CISA metió en su catálogo de vulnerabilidades explotadas un 9,8 en Langflow: un endpoint que reparte tokens de superusuario a cualquiera que llegue al puerto, encadenado con otro que ejecuta el código que le mandes. El parche llevaba seis semanas publicado. No es un caso aislado: en Open WebUI el interruptor ENABLE_CODE_EXECUTION=false no apagaba nada, y en n8n quien podía editar un flujo podía ejecutar comandos en el host. Tres productos, el mismo supuesto de partida. Qué hacemos nosotros con la capa de IA y automatización, y cuándo recomendamos no montarla en casa.

Más de 700 organizaciones afectadas por el robo de tokens OAuth de una aplicación conectada, sin ninguna contraseña robada
8 min lectura

El token que no pide MFA: las apps conectadas a tu Microsoft 365

Más de 700 organizaciones quedaron potencialmente expuestas en agosto de 2025 sin que a ninguna le robaran una contraseña: el atacante se llevó los tokens OAuth de una aplicación que ellas mismas habían conectado. El 13 de julio de 2026 Microsoft publicó el mapa de un año entero de esa técnica: dos cadenas de ataque y ni un solo inicio de sesión sospechoso. La pieza que falla no es el login, es el consentimiento: cómo inventariar las aplicaciones conectadas a tu tenant con dos consultas de Graph, qué apaga de verdad cada botón y por qué cambiar el ajuste de consentimiento no revoca nada de lo ya concedido.

Secuestro de DNS en Wi-Fi de hoteles para robar cuentas de Microsoft 365
7 min lectura

La Wi-Fi del hotel trabaja para otro: secuestran el DNS para robar cuentas de Microsoft 365

Desde junio de 2026 hay una campaña activa que compromete los portales cautivos de hoteles y centros de conferencias, les cambia el DNS y redirige a los huéspedes a páginas falsas de Microsoft 365. La parte fina: con el abuso del device code flow te quitan la cuenta sin robarte la contraseña, con la MFA "satisfecha". Qué está pasando, por qué el candado no te salva, y qué haríamos nosotros: del full-tunnel al bloqueo del device code flow.

Certighost (CVE-2026-54121): impersonar un Domain Controller vía AD CS
8 min lectura

Certighost: un usuario cualquiera podía ser tu Domain Controller. La pregunta no es si parcheaste, es si has auditado tu AD CS

Certighost (CVE-2026-54121) permitía a un usuario de dominio sin privilegios impersonar a un Domain Controller vía Active Directory Certificate Services y quedarse con el dominio entero. Microsoft lo parcheó el 14 de julio; el PoC funcional es público desde el 24. El mecanismo en una frase, por qué AD CS es la superficie de escalada que casi nadie audita, y el plan del día: parche, inventario de CAs, quota de cuentas de máquina a cero y auditoría de plantillas.

Microsoft retira el SMS como MFA en Entra ID: passkeys por defecto
7 min lectura

Fin del SMS como MFA en Microsoft: Entra ID deja de enviarlos en febrero de 2027

El 13 de julio Microsoft anunció que Entra ID dejará de proporcionar SMS y llamadas como método de autenticación: passkeys por defecto desde el 1 de septiembre y retirada total el 1 de febrero de 2027, sin opt-out. Quien insista en el SMS tendrá que contratar y pagar su propio operador. El calendario completo, por qué el SMS nunca fue un segundo factor serio y el plan que aplicaríamos en cualquier tenant.

  • 1
  • 2

Suscríbete a nuestra newsletter

Para recibir historias del mundo IT, novedades de everyWAN y ofertas exclusivas para suscriptores, date de alta a nuestra lista de correo

everyWAN
everyWAN