Blog Tecnològic

Blog everyWAN

Tecnologia, ciberseguretat i tendències IT que importen

Anàlisi Profunda
Ciberseguretat
Tendències IT
Filtrar per:
Mesa de oficina con un portátil cerrado, una llave de seguridad USB en un llavero y un teléfono móvil boca abajo
5 min lectura

Passkeys l'1 de setembre: els casos que no encaixen

Al juliol vam explicar aquí el calendari de la retirada de l'SMS i la veu a Microsoft Entra ID. Cinc dies després d'aquell post Microsoft va publicar una FAQ, i queden quaranta-vuit hores per a la primera data. Aquest és el repàs del que continua sense resposta: el «No» de la FAQ a la pregunta del bloqueig i el que diu tres línies més avall, el restabliment de contrasenya que se'n va amb el mateix moviment, el forat declarat dels convidats B2B, els comptes d'emergència que la documentació no esmenta enlloc, i per què l'interruptor d'exclusió temporal, que viu a l'endpoint beta de Graph, no ens sembla la resposta.
Enfriadoras de aire en la cubierta de un edificio industrial, con tubería aislada y grava, bajo cielo cubierto
8 min lectura

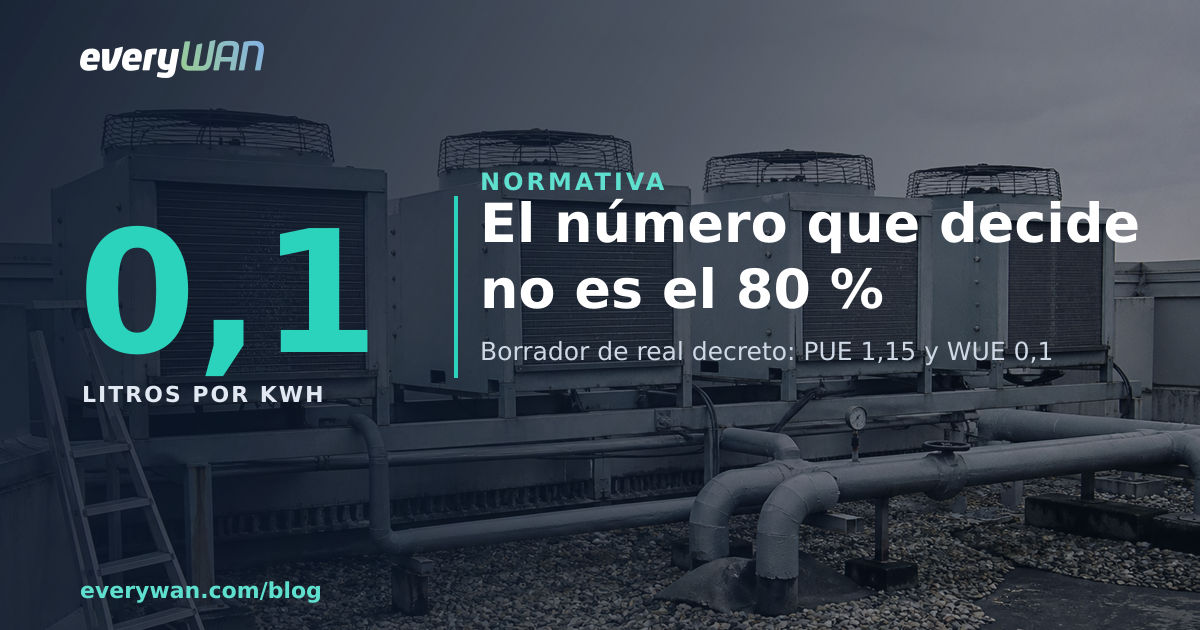
El decret de centres de dades no es decideix en el 80 % renovable: es decideix en un PUE d'1,15

El 27 d'agost va sortir a audiència pública l'esborrany de reial decret que regula els centres de dades a Espanya. La cobertura s'ha quedat en el 80 % de renovables hora a hora. Ens hem llegit les 32 pàgines i hi ha tres coses a dins que gairebé ningú no ha explicat: l'escala de recàrrecs de l'article 10, que arriba al 500 % sobre peatges i càrrecs; una frase de l'article 5.2.b que deixa les dades del client fora de la sobirania que declara l'operador; i, al nostre parer, el número que de debò filtra projectes, un PUE d'1,15 a la disposició transitòria quarta (amb un WUE de 0,1 L/kWh), que el mateix preàmbul reconeix com els valors de classe «A» proposats per la Comissió Europea. Amazon va declarar un PUE global d'1,14 el 2025 i 1,15 el 2024.

Archivo de oficina con cajas y carpetas apiladas en estanterías metálicas bajo luz natural
5 min lectura

No són errors vells: són classes d'error velles. Hem fet el compte al catàleg de CISA

Hem descarregat el catàleg de vulnerabilitats explotades de CISA i n'hem comptat les 1.685 entrades. De les 201 afegides el 2026, 123 porten identificador d'aquest mateix any i la mediana del desfasament és zero: el que és vell no és l'error concret, és la classe. Això també ho hem mesurat amb el camp cwes del mateix fitxer: CWE-20, validació d'entrada indeguda, encapçala el catàleg amb 118 entrades, seguida d'injecció d'ordres i escriptura fora de límits. I apareix una cosa que no anàvem a buscar: el 10 de juny la directiva BOD 26-04 va derogar la BOD 22-01, i des d'aleshores el 81 % del que hi entra arriba amb tres dies de termini en lloc del 23 % anterior.

Cuarto de impresión de una oficina con una multifunción, cajas de papel y un servidor en una estantería metálica
9 min lectura

PaperCut: el servidor d'impressió corre com a SYSTEM, i gairebé la meitat del parc mesurat no té pedaç

El 27 d'agost PaperCut va confirmar explotació activa de PaperCut NG i MF. L'endemà van arribar els identificadors: CVE-2026-81578 (CVSS 8.8) i CVE-2026-82078 (CVSS 9.4), encadenats en execució remota de codi sense autenticar. Huntress va veure una de les intrusions durar menys de dos minuts, i a la seva prova de concepte el codi s'executa com a SYSTEM. La xifra que ordena tota la resta: el 47 % de les 2.500 instal·lacions que Huntress segueix va per la versió 23 o anterior, per a la qual no hi ha pedaç. Què va passar hora a hora, per què el pedaç de dijous no valia divendres, i l'avís d'avui que converteix un dels indicadors en fals positiu.

Sala de espera de oficina en penumbra con tres sillas grises alineadas contra la pared
5 min lectura

El wifi de convidats és una base de dades de persones (i no és al teu inventari)

Manchester Airports Group va confirmar el 27 d'agost que un tercer no autoritzat es va endur dades de clients: correu, telèfon, matrícula i codi postal, procedents de reserves d'aparcament, sales i Fast Track i de l'alta del wifi dels aeroports. La companyia no ha publicat quants; les cobertures parlen d'uns 8,7 milions. Les operacions no es van veure afectades, i aquest és justament el problema: el sistema que concentra més gent gairebé mai no és a dalt de la teva llista de criticitat. Per què la matrícula és el camp que cal mirar i les sis preguntes que resolen una tarda d'inventari a la teva recepció.

Rincón de oficina con una papelera metálica desbordada de papel y una destructora con el depósito lleno
9 min lectura

Elements recuperables: 14 dies, 30 GB i el dia que la bústia deixa de poder esborrar

La carpeta que et salva quan algú buida la paperera no surt a l'Outlook, guarda 14 dies per defecte i hi caben 30 GB. Si poses la bústia sota retenció, el sostre puja a 100 GB i a canvi deixa de buidar-se: només hi entra. I el dia que toca el sostre, segons la documentació de Microsoft, l'usuari no pot esborrar, es deixen de guardar versions i es deixen d'escriure les entrades d'auditoria. Com mesurar què et queda amb dues ordres, com obrir el desguàs que ve de fàbrica sense connectar, i per què una carpeta esborrada amb Maj+Supr no torna ni amb retenció per litigi.

Puerta de acero de una sala de servidores sujeta abierta con una cuña, con un rack visible al fondo
5 min lectura

El butlletí deia «denegació de servei». L'exploit dona root: NetScaler CVE-2026-8452

Citrix va publicar el pedaç el 30 de juny i el va descriure com una denegació de servei; el vector CVSS d'aquesta mateixa fitxa ja marcava confidencialitat alta i zero privilegis. El 14 d'agost, 45 dies després, es va publicar l'exploit que dona root sense autenticar, i els atacs van arribar de seguida: CISA li va posar data límit el 29 d'agost. Com comprovar si estàs pedaçat sense tombar l'aparell (513 bytes, error 43549) i per què el pedaç no fa fora qui ja va entrar.

Servidores de rack idénticos apilados en un carro metálico, pendientes de montar, delante de un rack a medio poblar
5 min lectura

Corosync suma 650 mil·lisegons per cada node: el rellotge que el teu clúster actualitzat continua arrossegant

El temps que triga un clúster Proxmox a refer la membresia després de perdre un node no és fix: creix 650 ms per cada node que hi afegeixes, i amb els valors de fàbrica un clúster de 29 nodes arriba a 45,21 segons, just on la mateixa documentació demana corregir-ho abans que el watchdog de 60 segons reiniciï nodes sans. Proxmox VE 9.2 el va baixar a 125 ms, però només en crear el clúster: els actualitzats de la 8 a la 9 continuen amb el valor vell.

Sala de archivo con estanterías metálicas llenas de cajas de cartón y una caja sacada a medias del estante
5 min lectura

Microsoft 365 Archive entra a les polítiques de retenció: compliment amunt, disponibilitat avall

Aquesta tardor, una política de retenció de Purview podrà moure fitxers de SharePoint al nivell fred (roadmap 561208: preview al setembre, GA a l'octubre). Microsoft promet cost, compliment i cerca; la seva pròpia documentació hi afegeix que el contingut arxivat «ja no és directament accessible per a ningú» i llista les aplicacions que fallen: Word i PowerPoint online, les apps mòbils, el client de sincronització a macOS i Office sense actualitzar des del març. Un fitxer reactivat no es pot tornar a arxivar en 120 dies.

Servidor de almacenamiento abierto en un rack con las bahías de discos a la vista y una unidad extraída de su carro
9 min lectura

A Ceph la capacitat no la marca el clúster: la marca el disc més ple

Un OSD per damunt del 95 % atura les escriptures de tot el clúster encara que «ceph df» continuï ensenyant desenes de teres lliures. Els tres llindars per defecte (0,85 / 0,90 / 0,95), per què el mecanisme que repara s'apaga cinc punts abans que el que serveix, i el compte de capacitat amb un node menys que gairebé ningú no fa: amb quatre nodes el sostre són 71 punts, i 67 si vols que la reconstrucció arribi a acabar.

Dos routers de operador montados en un rack con latiguillos de fibra de dos colores llegando desde bandejas distintas
5 min lectura

Dos operadors no són redundància si la IP la posa l'operador

Contractar una segona línia salva el que surt de l'oficina, no el que hi entra: quan cau la principal, canvia l'adreça IP i amb ella el DNS, les sessions obertes, els túnels i les llistes blanques de tercers. Les tres maneres reals de tenir dos camins, amb les xifres del 2026: 1.800 € l'any de quota RIPE, 50 € per l'ASN, entre 7.700 i 10.200 dòlars pel /24 al mercat, i els noranta segons per defecte del temporitzador de BGP.

Armario de red mural con la puerta abierta en el cuarto trastero de una oficina, con cajas de cartón, una fregona y estanterías
7 min lectura

La vulnerabilitat de Gitea «requereix permís d'escriptura». El formulari de registre te'l dona

La fitxa del CVE-2026-60004 diu que cal permís d'escriptura en un repositori. El vector oficial del mateix avís diu <code>PR:N</code>, privilegis requerits: cap. Totes dues coses són certes, perquè Gitea instal·la amb <code>DISABLE_REGISTRATION=false</code>. Què implica això per a com prioritzes els pedaços de tot el que tens autoallotjat, què va passar en els onze segons de l'únic cas públic, i la llista del que es mira avui.

Pasillo de un centro de datos con un rack abierto a medio poblar y un carro elevador con un servidor encima
5 min lectura

Quan NO migrar de VMware a Proxmox

Migrar de VMware a Proxmox és part del que fem, i hi ha casos en què la resposta que donem és que no toca. Dues objeccions clàssiques ja no se sostenen: el mode dinàmic del planificador va arribar amb Proxmox VE 9.2 el 21 de maig, i Veeam 13.1 porta replicació des del 29 de juliol. La que continua dempeus és una altra: la documentació d'HA de Proxmox no descriu res equivalent a l'<em>admission control</em> de vSphere, que directament t'impedeix arrencar la màquina que trencaria la teva N-1. I els valors de fàbrica de <code>crs</code> manen més del que sembla: <code>ha=basic</code> reparteix comptant màquines. Els cinc casos en què recomanem quedar-se.

Armario de llaves metálico abierto en el pasillo de servicio de una oficina, con dos hileras de llaves colgadas de sus ganchos
7 min lectura

Van esborrar les còpies als dos centres de dades

L'avís conjunt AA26-222A, publicat el 10 d'agost de 2026 per sis agències, explica que contra una de les víctimes de Gunra els actors van esborrar les dades de còpia i d'arxiu al centre de dades principal <em>i</em> al de recuperació, abans i després de desplegar el xifrador. En un altre apartat explica com es van fer amb el clauer: SSH a un servidor de control d'accessos i una clau simètrica que desxifrava les contrasenyes dels comptes de servidor de tota l'empresa. La nostra lectura: dues seus que accepten la mateixa credencial són una sola seu amb dues adreces postals. Què queda fora del bloqueig de retenció i sis comprovacions per a aquesta setmana, dues de les quals s'han d'executar de debò.

Portal de un edificio antiguo con una única puerta acristalada, el portero automático y los buzones metálicos
5 min lectura

El teu proveïdor d'identitat no és una aplicació: és infraestructura

El dilluns 24 d'agost, a les 03:38, va començar un atac de denegació de servei contra la plataforma digital compartida de l'Estat noruec. Van caure deu serveis públics i uns quants no tenien res trencat: s'havia embussat la porta per la qual s'entra a tots. Digdir escriu a la seva pàgina d'estat que <code>eSignering</code> era inaccessible «a causa de les limitacions a ID-porten», i també que les solucions eren «estables amb les limitacions que s'han posat» — part de la caiguda la van posar els mateixos defensors. Per què l'inici de sessió únic continua sent la decisió correcta, què canvia quan la porta passa a ser infraestructura i les tres preguntes que la reclassifiquen.

Rack abierto en una sala de servidores con dos bandejas de disco a medio sacar
5 min lectura

Amb xifrar el 10 % del VMDK en té prou: el compte que canvia el teu pla de recuperació

El xifrador d'ESXi que Rapid7 va desensamblar porta un paràmetre de percentatge i el valor observat era 10: d'un VMDK gran només en toca una desena part, i amb això ja no arrenca. El xifrat parcial no és nou —LockFile ja ho feia el 2021—, però els números sí que ho són. Què canvia al rellotge de la teva resposta, per què a l'hipervisor no hi ha agent d'EDR que valgui (Broadcom diu literalment que no està suportat), què fa el mateix actor amb els serveis de còpies i per què canviar d'hipervisor no és un control de seguretat.

Fotocopiadora multifunción de oficina con la puerta de tóner abierta y la bandeja de papel a medio sacar
7 min lectura

El pedaç d'agost trenca la impressió en apps WPF: les tres sortides, amb el compte fet

L'acumulatiu de .NET Framework de l'11 d'agost trenca imprimir i exportar a PDF en aplicacions WPF amb Calibri, Cambria, Constantia i Corbel: <code>System.IO.FileFormatException</code> sobre una tipografia que instal·la el mateix Windows. Microsoft ho va reconèixer el 24, tretze dies després, i la solució provisional apaga la protecció contra desbordament que aquest mateix pedaç acabava de posar. Hem mirat què apaga exactament, per què la decisió hauria de ser de cada aplicació i no del teu parc de màquines, i quina de les tres sortides costa menys en cada cas.

Archivadores metálicos grises de oficina, con un cajón entreabierto y unos papeles asomando
9 min lectura

Ransom Busters: qui t'ofereix rescatar-te és qui et va xifrar

El 18 d'agost GuidePoint (GRIT) va publicar que un suposat tercer anomenat «Ransom Busters» escriu a les víctimes de ransomware oferint esborrar-los les dades per entre 20.000 i 60.000 dòlars. En preguntar-li, va confirmar que tenia accés al mateix conjunt de dades robades que l'afiliat responsable de la intrusió, i les mateixes petjades forenses es repetien en els incidents que va analitzar GuidePoint. El que de debò ho canvia tot és la data: el correu arribava abans que l'incident fos públic. Què fer-ne el primer matí.

Sala de reuniones pequeña y vacía, con un altavoz de conferencia sobre la mesa, sillas desordenadas y luz natural entrando por la persiana
5 min lectura

Teams ja pot bloquejar els bots de les teves reunions: arriba apagat

El 21 d'agost Microsoft va anunciar (MC1459141) que els administradors podran bloquejar automàticament els bots externs detectats a les reunions de Teams. Hem mirat la documentació del paràmetre ExternalBotAccessMode: la paraula que fa tota la feina és «detectats», el mode nou s'ha d'assignar per política i no toca ni Copilot ni l'assistent que grava des de l'inquilí del client. Què decideix de debò on acaba la transcripció, i quan NO l'encendríem.

Armario metálico de llaves abierto en la pared de una sala de máquinas, con llaves colgadas de sus ganchos y varios ganchos vacíos
5 min lectura

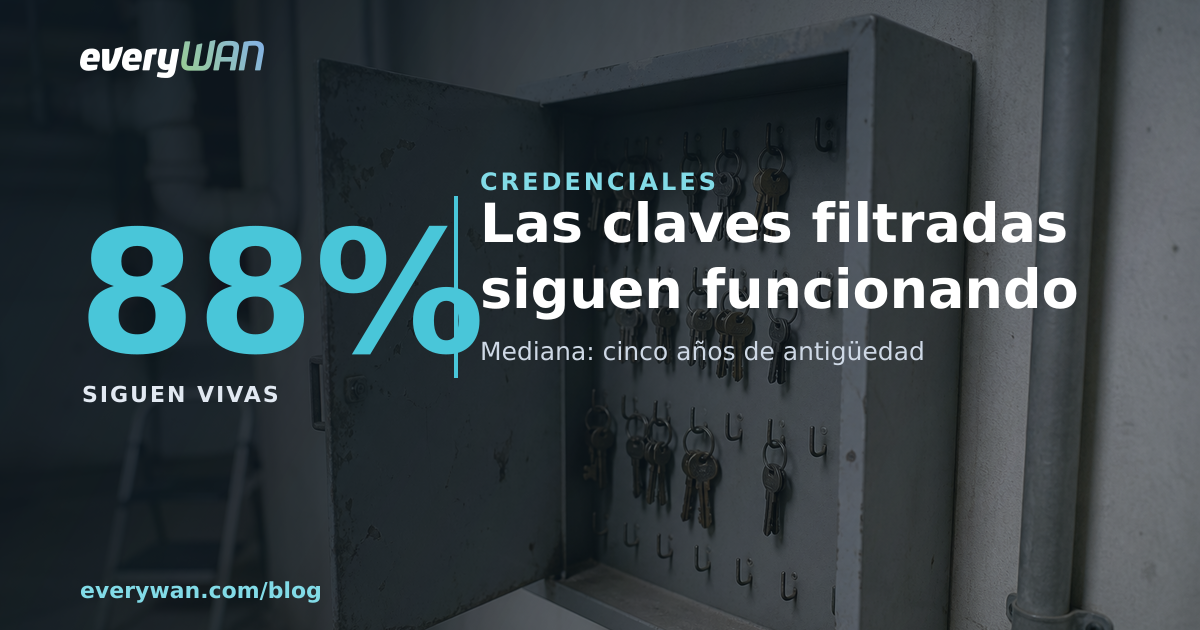
El 88 % de les claus d'AWS filtrades continua funcionant

Truffle Security va reverificar el 10 d'agost 10.616 parells de credencials d'AWS aparegudes en públic des de l'agost del 2022 i el 88 % continuava autenticant. De les que es van poder atribuir a una empresa, 768 de 817 donaven control total del compte. La mediana d'antiguitat són 1.831 dies i la més vella és anterior al fet que existís IAM. A part d'aquest recompte, a Hugging Face hi ha 8.482 claus vives més en 3.394 conjunts de dades públics.

Subscriu-te al nostre butlletí

Per rebre històries del món IT, novetats d'everyWAN i ofertes exclusives per a subscriptors, dona't d'alta a la nostra llista de correu

everyWAN
everyWAN