Blog Tecnológico

Blog everyWAN

Tecnología, ciberseguridad y tendencias IT que importan

Análisis Profundo
Ciberseguridad
Tendencias IT
Filtrar por:
Armario de comunicaciones con cortafuegos y panel de parcheo en una sala técnica
10 min lectura

El certificado que ACME no renueva es el que te deja sin VPN

Haz la suma: 15 de marzo de 2026, el día en que entró en vigor el techo de 200 días para los certificados TLS públicos, más 200 días. Sale el 1 de octubre. Hoy. Los primeros certificados emitidos con la regla nueva empiezan a vencer esta semana, y esto deja de ser un asunto de 2029. El calendario del CA/Browser Forum (papeleta SC-081v3, 25 autoridades a favor y ninguna en contra) baja a 100 días el 15 de marzo de 2027 y a 47 en 2029, con la validación del dominio en 10 días: unas 37 validaciones al año por nombre. El 47 ni es arbitrario ni es redondo: es 31 + 15 + 1, calculado para que quepa una renovación mensual con margen para un reintento. Pero el servidor web se renueva solo desde hace años; el problema es el portal del cortafuegos, la pasarela de VPN y el RADIUS del EAP-TLS. Y aquí va la conclusión incómoda: ACME valida desde fuera, y esos equipos no están publicados en Internet precisamente porque segmentaste bien. Cuanto mejor está tu red, peor es tu situación. Qué camino queda, qué riesgo nuevo trae dar a un script permiso de escritura en tu DNS, por qué media lista no tendría que estar en la cadena pública, y las cuatro columnas que deciden solas qué hacer con cada línea.
Sala de servidores con racks cableados y un módulo de gestión de potencia
9 min lectura

Subir a Proxmox 9.2 no lo decidiste tú: lo decidió el repositorio

Pregunta a quien lleva tu clúster quién decidió pasar de 9.1 a 9.2 y en qué reunión se aprobó. En la mayoría de sitios no lo decidió nadie: Proxmox VE no publica repositorio por versión menor —no hay ningún pve-9.1-security—, así que un apt dist-upgrade rutinario, el mismo que aplica los parches que sí quieres, te deja en la última menor publicada. El software que hace tus copias sí tiene matriz de versiones soportadas, y va por detrás: Proxmox VE 9.2 salió el 21 de mayo de 2026 y el plug-in de Veeam que la cubre llegó el 29 de julio, 69 días después. Y hay un detalle que engaña: el plug-in 3.3 de la rama 13.0 se publicó el 25 de agosto, veintisiete días DESPUÉS del 4.0, así que «estoy al día» puede significar estar al día en la rama que no trae el soporte nuevo. Nada se pone en rojo; lo que pierdes es el derecho a abrir un caso. Los tres datos que tienen que vivir en la misma línea antes de abrir la ventana, por qué el orden correcto es matriz primero y apt después, la frontera de la arquitectura ARM, y dónde esta grieta no existe.

Seta de parada de emergencia sobre una pared, con el pulsador rojo sin accionar
8 min lectura

El correo pedía seis horas; la nota de prensa, nueve: ¿quién firma un apagado así?

El 25 de septiembre Kiteworks pidió a sus clientes algo que casi ningún aviso pide: no que parchearan, sino que apagaran. Sin CVE, sin parche y sin indicadores de compromiso, por inteligencia creíble sobre un ataque «inminente» ese fin de semana. El correo que recibieron los clientes, que publicó primero Heise, decía seis horas; la nota de prensa pública de la compañía, nueve. Y el aviso pedía apagar incluso los sistemas que no dan a internet, con lo que no había forma de acotarlo por exposición. Dos días después se levantó la recomendación, y durante la ventana apareció un fallo crítico desconocido «confinado a una capacidad habilitada en menos del 1 % de la base de clientes». Reconstruimos el caso con las seis fuentes originales y vamos a lo que deja: quién firma en tu empresa una parada así y con qué evidencia (con la frase del CISO que sí la firmó), qué canal usan tus usuarios durante esas horas si tú no les das uno, y las tres cosas que muerden en una parada no ensayada —la HA que levanta lo que apagaste desde dentro del invitado, el fin de semana de copias que empuja fuera de retención los puntos buenos, y la monitorización sin mantenimiento declarado—.

Armario de red mural de una pequeña empresa con un conmutador y cables sin ordenar
7 min lectura

El ESU de Windows Server 2016 se paga desde el 12 de enero, compres cuando compres

Windows Server 2016 sale de soporte el 12 de enero de 2027, dentro de 104 días. Eso lo repite todo el mundo; la página de facturación de Azure Arc, no tanto: las licencias aprovisionadas después de esa fecha se facturan hacia atrás hasta el 12 de enero, el cargo aparece como línea separada, desactivar y reactivar no lo evita, borrar y recrear tampoco, y Microsoft escribe que «no hay condiciones bajo las cuales se pueda evitar». Aplazar deja de ser gratis. Y antes del precio está la elegibilidad, que es donde se cae media pyme española: para el ESU on-premises hace falta Software Assurance o suscripción de servidor equivalente, el SPLA no está disponible para 2016, el beneficio de Visual Studio tampoco, y la transición desde Volume Licensing no está soportada con Azure Arc. Además: por qué la factura la decide cómo cuentas los núcleos —16 físicos por máquina u 8 virtuales por VM, con el ejemplo del propio Microsoft de 1.024 núcleos frente a 506—, qué preguntarle a tu CSP ahora que el precio de lista sigue sin publicarse, y la opción que no sale en la diapositiva.

Filas de puestos con ordenadores en una sala vacía; solo una pantalla encendida
8 min lectura

Cuatro EDR y ninguna alerta: qué te queda entonces

El 6 de julio, dos investigadores de SensePost publicaron una técnica de inyección de código y la probaron contra cuatro EDR líderes del mercado configurados para detectar, bloquear y remediar: funcionó en los cuatro y no se creó ninguna alerta. El 22 de septiembre, Flashpoint la reprodujo. La técnica no escribe en la memoria de otro proceso —la ruta que todos los EDR vigilan desde hace una década—, sino que mete la carga en los parámetros con los que arranca un proceso nuevo. Leemos las dos publicaciones enteras, incluida la parte que los titulares se saltaron: en el laboratorio de Flashpoint el componente XDR SÍ bloqueó, y sólo dejó de hacerlo tras apilarle encima dos evasiones más; y los propios autores avisan de que la técnica «tiene múltiples oportunidades de detección». Además: por qué esto es post-explotación y no una vía de entrada, por qué la misma primitiva ya se había descrito en público antes (sin fecha conocida), las cuatro comprobaciones que puedes pedirle a tu consola esta semana —y la trampa de que ninguna es un botón, sino una consulta sobre telemetría que hay que haber guardado y que alguien tiene que escribir—.

Interior de una librería de cintas con los cartuchos alineados en sus ranuras
9 min lectura

Tu backup inmutable tiene un permiso que lo borra

«Nuestras copias son inmutables» es una frase incompleta, y la documentación de Amazon lo demuestra. Object Lock tiene dos modos: en compliance no puede borrar nadie, ni la cuenta raíz, y la única salida documentada es cerrar la cuenta de AWS; en governance borra cualquiera que tenga el permiso s3:BypassGovernanceRetention. Los dos se llaman inmutabilidad. Y AWS añade una nota que casi nadie ha leído: la consola web incluye por defecto la cabecera que hace falta para saltarse el bloqueo, así que la fricción existe en la API y desaparece en la interfaz. Además: por qué la prueba intuitiva (intentar borrar un objeto) devuelve 200 OK y te engaña en las dos direcciones, por qué Veeam suma 30 días a la inmutabilidad que configuraste en S3, y qué dice de verdad ese estudio del 93 % / 16 % que ha circulado en septiembre —incluida la muestra, que no se parece a tu empresa—. Al final, una frase con cuatro huecos que quien lleva tus copias tiene que poder terminar.

Bahías de disco de un servidor con bandejas medio extraídas y huecos vacíos
8 min lectura

Tu redundancia supone que el repuesto llega mañana

Un disco se muere un martes y no pasa nada: para eso pagaste la réplica. Pero lo que compraste no es inmunidad, es una ventana de tiempo para reponer antes del siguiente fallo, y esa ventana se calculó dando por hecho que el repuesto llega mañana. Western Digital dijo en su llamada de resultados que estaba «prácticamente vendido para el año natural 2026» y Seagate que su capacidad nearline estaba «completamente asignada» para el mismo periodo, con acuerdos de nube que ya alcanzan 2027 y 2028. Hacemos la aritmética con las tasas de fallo publicadas por Backblaze: con el repuesto en 48 horas, la probabilidad de un segundo fallo antes de la reparación es del 0,18 %; con el repuesto en 20 semanas, del 11,5 %. El mismo diseño, los mismos discos, 66 veces más riesgo por una variable que no sale en ningún diagrama. Dónde duele más (el nodo, no el disco), el recorte de retención que no firma nadie, y las seis preguntas que hacemos ahora antes de dar por bueno un diseño.

Sala con filas de puestos de trabajo y ordenadores bajo luz fluorescente
8 min lectura

CVE-2026-32996: el agente de copias dejaba el ticket de administrador escrito en un log

El exploit no desborda una pila ni corrompe memoria: abre un fichero de texto que puede leer cualquier usuario del equipo, busca dentro un identificador de sesión, lo presenta por una tubería con nombre y ejecuta lo que quieras como SYSTEM. Con el aviso del fabricante delante, tres cosas que se están contando mal sobre CVE-2026-32996 en Veeam Agent para Windows: la versión que citan los titulares (13.0.1.2067) es la del servidor, no la del agente —el número que hay que mirar es 13.0.3.1220—; el parche de doscientos portátiles cuelga de la ventana de cambio del servidor de copias, que es la máquina que menos ganas tiene nadie de tocar; y la frase «explotación activa» sólo estaba en el titular de un boletín cuyo cuerpo decía otra cosa, y que además acabó retirado. Por qué AT:P en el vector cambia a qué equipos miras primero, y las cuatro cosas que haríamos esta semana.

Vestíbulo de oficina con una fila de tornos de acceso de cristal alineados y vacíos
8 min lectura

Las políticas de acceso condicional que no escribiste ya están en tu tenant

Abre la lista de políticas de acceso condicional de tu tenant y mira la columna «Creada por». Si alguna fila dice Microsoft, esa política no la escribió nadie de tu empresa: la crea Microsoft en modo «solo informe» y la enciende él «no menos de 30 días» después, con aviso dos semanas antes y la nota de que puede ser antes. No se pueden renombrar ni borrar; lo único que puedes tocar es a quién excluyes —empezando por tu cuenta de emergencia—. Cuáles son las diez que hay hoy, las tres que rompen cosas de verdad (el flujo de código de dispositivo y las salas de Teams, la autenticación heredada y el multifunción que escanea a correo, el MFA para todos y las cuentas de servicio con licencia), el detalle que casi nadie cita —tu recuento de licencias P2 y el registro de MFA dibujan a quién protege la política de riesgo— y la consulta de auditoría que te dice qué te ha cambiado Microsoft y cuándo.

Pasillo entre armarios de servidores en penumbra, con centenares de indicadores luminosos encendidos a la vez
7 min lectura

Tormenta de reintentos: la segunda caída la provocas tú

El 12 de junio de 2025 Google Cloud se cayó a lo grande. A los 40 minutos la mitigación estaba desplegada y las regiones empezaron a recuperarse, las pequeñas primero; us-central1 no quedó resuelta del todo hasta 2 h 40 min después de empezar el incidente. Lo que alargó esa región no fue el bug: fueron los reintentos. El informe público lo dice con todas las letras —«Service Control no tenía implementado el backoff exponencial aleatorizado apropiado para evitar esto»— y describe un efecto manada sobre la tabla de Spanner de la que dependía todo. Aquí contamos dónde vive ese mismo mecanismo en una empresa normal (el cron que tarda más que su intervalo, el backup que se solapa, los sesenta equipos que arrancan a la vez cuando vuelve la luz, la monitorización que aprieta justo cuando duele), por qué tres reintentos en tres capas son 64 intentos contra tu base de datos, los cuatro números que hay que tener escritos y cuándo NO tocar nada.

Armario de comunicaciones de pared en una sede pequeña, con router, módem y switch conectados con cables de red
9 min lectura

Tu túnel entre sedes no pide MFA porque no hay nadie a quien pedírselo

CVE-2026-85102 entró en el catálogo de CISA el 22 de septiembre con tres días de plazo, y casi todas las lecturas se quedaron en «parchea la VPN de acceso remoto». La descripción oficial dice «Site to Site VPN or Remote Access VPN»: también el túnel entre tus sedes, donde no hay usuario al que pedirle un segundo factor, la confianza se configuró una vez y no caduca, y el fallo ocurre durante la negociación del certificado, antes de que tu MFA y tu acceso condicional lleguen a ejecutarse. Con el matiz que casi nadie cuenta (ese camino solo aplica si el túnel autentica por certificado, no con clave precompartida), la lectura cruzada de los dos avisos —la rama que te salva de uno es la que aparece en el alcance del otro— y las cuatro cosas que miraríamos esta semana.

Oficina diáfana vacía con mesas de trabajo al fondo y una zona de sofás en primer plano
10 min lectura

La IA acelera lo que escribes, no lo que puedes desplegar

De las dos cosas que DORA dijo sobre la IA en 2024, en 2025 observó lo contrario en una —el rendimiento de entrega cambió de signo— y exactamente lo mismo en la otra, que es la que cuesta dinero: más IA sigue viniendo con menos estabilidad de entrega. Dos informes seguidos, mismo signo. Con el ensayo de METR que midió un 19 % de lentitud donde los participantes percibían un 20 % de mejora —y las cautelas que sus propios autores publicaron después, incluido un segundo ensayo con intervalos que cruzan el cero—, lo que el informe de retorno de 2026 supone en dinero (un punto de tasa de fallo del cambio, 344.000 $) y las cuatro cosas que tienen que aguantar más caudal antes de comprar nada: entorno que se parezca a producción, lotes pequeños, vuelta atrás cronometrada y telemetría por síntoma.

Pasillo de un archivo con estanterías compactas llenas de cajas de archivo numeradas
9 min lectura

La primera brecha con agente de IA ya está notificada. Lo difícil fue poder contarla

El 14 de septiembre la AEPD publicó que ha recibido la primera notificación de una brecha de datos personales que «habría sido ejecutada mediante un agente de inteligencia artificial». El ataque entero ocupa una frase, y la Agencia avisa de que la información viene de la propia organización afectada y está pendiente de análisis. Leemos esas cuatro fases como lo que acabarán siendo para alguien más: un formulario de la Sede Electrónica con 72 horas de reloj. Qué registro hace falta para poder escribir cada frase, por qué «de forma autónoma» se infiere y no se registra, qué te pide ahora la AEPD por escrito en el análisis de riesgos, y por qué tres de las cuatro fases se paran con cosas aburridas que no llevan IA.

Técnico agachado detrás de un rack, con el portátil apoyado en el suelo técnico y un manojo de cables sueltos al lado
10 min lectura

Migrar a Proxmox no toca tus licencias; el failover sí

En toda reunión de migración sale la pregunta de las licencias de Windows, y la respuesta corta decepciona: cambiar de hipervisor no recalcula nada. La cuenta la cambia otra cosa, y Microsoft la tiene escrita en una sola frase: «License Mobility across Server Farms is not available for Windows Server, so each server must be licensed for peak capacity at all times». Cada servidor, capacidad punta, siempre. La licencia no sigue a la máquina virtual, así que el número depende de en cuántos nodos puede llegar a arrancar: 32 licencias de núcleo o 96, para exactamente la misma instalación. Qué cambió en SQL Server 2022, por qué el mito de AVMA no te afecta si vienes de vSphere y por qué una regla de afinidad de Proxmox es un control útil pero no una frontera contractual.

Armario de comunicaciones montado en la pared de una pequeña empresa, con un router, un módem y un switch, y los cables recogidos sin orden dentro
8 min lectura

El fallo es de WordPress; la exposición la decide tu php.ini

CVE-2026-87902 entró el 25 de septiembre en el catálogo de vulnerabilidades explotadas de CISA, tres días después de que el aviso y la prueba de concepto fueran públicos. Es un 9.2 y es el núcleo de WordPress, parcheado en 25 ramas hasta la 4.7.37 (diciembre de 2016). Pero el 9.2 mide el daño, no tu exposición: el propio vector CVSS 4.0 lleva AT:P, «hacen falta condiciones», y ninguna de las que deciden es de WordPress. Una directiva de PHP, un fichero de PEAR y un directorio del tema activo. Qué comprueba cada una, por qué el comando obvio para mirarlo desde la shell devuelve una respuesta falsa —lo medimos en una máquina con PHP 8.3.6— y qué NO hacer si sospechas que ya ha pasado.

Nave industrial vacía con el suelo de hormigón, un palé en primer plano y la puerta abierta al fondo
8 min lectura

Data Act: en enero de 2027 salir de la nube será gratis; mudarte, no

El 12 de enero de 2027 tu proveedor de nube deja de poder cobrarte por irte: lo prohíbe el artículo 29.1 del Data Act. Pero los tres grandes ya quitaron esa tarifa en 2024, así que lo que cambia no es el importe, es que deja de ser un programa de créditos con condiciones y alcanza también a los proveedores pequeños. La factura de salida desaparece; el coste de salir se queda entero. La definición de «equivalencia funcional» habla de «un nivel mínimo de funcionalidad», solo obliga a los servicios de infraestructura y únicamente sobre las funciones que origen y destino ofrecen por igual. Qué te devuelven de verdad, qué tapa el secreto empresarial, por qué el tráfico de un multicloud se sigue pagando, los plazos exactos que ya puedes exigir (dos meses, treinta días, siete meses) y el simulacro de salida que enseña el número que ningún contrato trae.

Fila de mesas de oficina con los monitores apagados y una silla vacía
8 min lectura

Office 2021 no deja de funcionar: deja de probarse contra Microsoft 365

El 13 de octubre de 2026 no se apaga nada: Word abrirá, Outlook sincronizará y nadie notará nada. Ese día arrancan dos relojes a la vez y solo uno hace ruido. El primero es el fin de soporte de siempre —Microsoft deja de dar soporte técnico, correcciones y actualizaciones de seguridad—. El segundo no da ningún aviso: Microsoft deja de comprobar que sus servicios siguen funcionando con tu Office, y la avería llega meses después sin que tú hayas tocado nada. Las dos fechas distintas que publica la propia Microsoft, el precedente de Office 2016/2019 en 2023, y el hallazgo que decide quién tiene prisa: Windows 11 24H2 Home y Pro caduca en el mismo segundo exacto, pero la edición Enterprise aguanta un año más.

Nodos idénticos apilados en un rack, cada uno con su pantalla y su etiqueta
9 min lectura

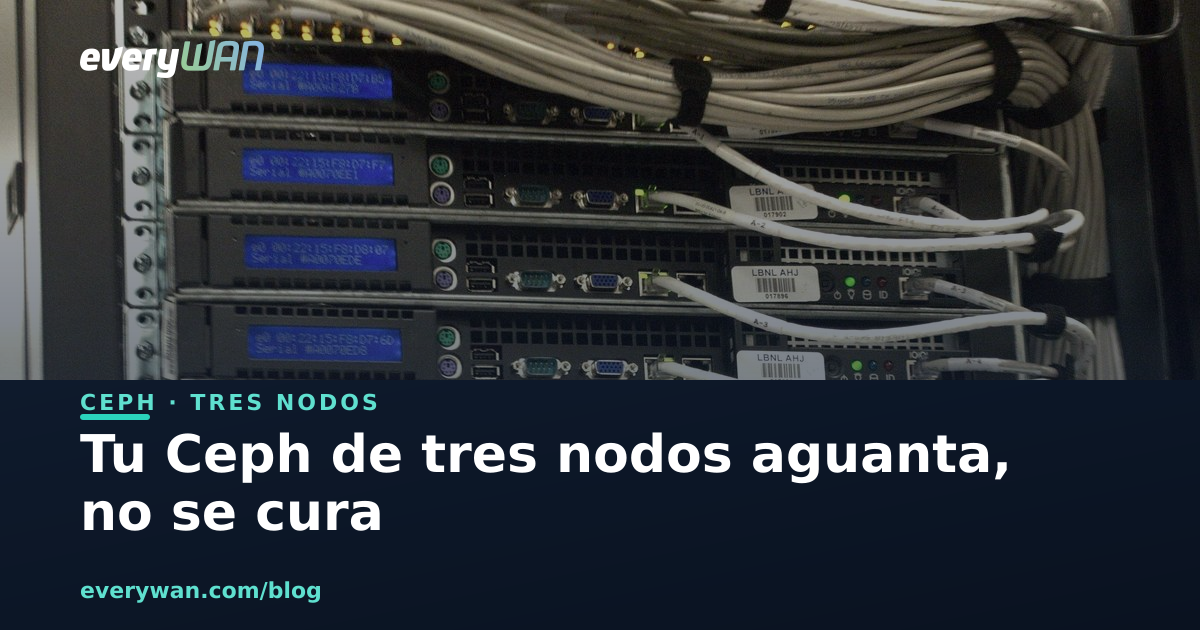
Tu Ceph de tres nodos no se cura solo: aguanta

Un disco muerto en un clúster de tres nodos se arregla solo si queda otro disco en ese mismo servidor: la regla de CRUSH baja a otro OSD del mismo host. Un HOST muerto, no. Con réplica 3 y el dominio de fallo en «host» —lo que pone Proxmox por defecto— no existe un cuarto sitio donde dejar la tercera copia, así que los grupos de colocación se quedan en active+undersized+degraded hasta que vuelva el nodo. Y el clúster sigue sirviendo, que es justo por lo que nadie lo mira. Los temporizadores reales de Ceph (20 segundos, 10 minutos, 15 minutos), lo que no puedes tocar mientras dure la ventana degradada, por qué la recuperación puede costarte el quórum de corosync y por qué el número que importa no es cuántos nodos tienes sino cuántos sitios distintos.

Sala de servidores con el pasillo de racks y el cableado de red ordenado
8 min lectura

Kubernetes caduca cada catorce meses, y no se saltan versiones

El 27 de octubre de 2026 la rama 1.34 de Kubernetes deja de recibir parches, y esa fecha estaba publicada desde que la versión salió. El proyecto mantiene cada rama «roughly fourteen (14) months» —doce meses más dos en modo mantenimiento— y solo las tres versiones menores más recientes. Restando las fechas de fin de vida publicadas sale el número que de verdad importa: caduca una versión cada cuatro meses. Qué significa exactamente el modo mantenimiento, por qué el plano de control no puede saltarse versiones al actualizar, qué holgura tienen los nodos y por qué eso hace que un clúster parezca sano mientras se queda atrás.

Armario de servidores con cada máquina etiquetada a mano, una por una
8 min lectura

Tu copia de Proxmox se salta discos y el trabajo sale en verde

La página de limitaciones del complemento de Veeam para Proxmox VE se actualizó el 15 de septiembre de 2026, y hay dos líneas que usan la palabra que de verdad importa: skipped. Existen dos clases de «no soportado» muy distintas: la que te para el trabajo y la que se salta un disco y te lo pinta en verde. Qué se queda fuera de la copia de una plataforma Proxmox, qué no vuelve cuando vuelve la máquina, por qué los contenedores LXC son un inventario aparte, y por qué el manual del backup se lee antes de elegir el almacenamiento y no el día de la restauración.

Suscríbete a nuestra newsletter

Para recibir historias del mundo IT, novedades de everyWAN y ofertas exclusivas para suscriptores, date de alta a nuestra lista de correo

everyWAN
everyWAN