Blog Tecnológico

Blog everyWAN

Tecnología, ciberseguridad y tendencias IT que importan

Análisis Profundo
Ciberseguridad
Tendencias IT
Filtrar por:
Vestíbulo de oficina con una fila de tornos de acceso de cristal alineados y vacíos
8 min lectura

Las políticas de acceso condicional que no escribiste ya están en tu tenant

Abre la lista de políticas de acceso condicional de tu tenant y mira la columna «Creada por». Si alguna fila dice Microsoft, esa política no la escribió nadie de tu empresa: la crea Microsoft en modo «solo informe» y la enciende él «no menos de 30 días» después, con aviso dos semanas antes y la nota de que puede ser antes. No se pueden renombrar ni borrar; lo único que puedes tocar es a quién excluyes —empezando por tu cuenta de emergencia—. Cuáles son las diez que hay hoy, las tres que rompen cosas de verdad (el flujo de código de dispositivo y las salas de Teams, la autenticación heredada y el multifunción que escanea a correo, el MFA para todos y las cuentas de servicio con licencia), el detalle que casi nadie cita —tu recuento de licencias P2 y el registro de MFA dibujan a quién protege la política de riesgo— y la consulta de auditoría que te dice qué te ha cambiado Microsoft y cuándo.
Fila de mesas de oficina con los monitores apagados y una silla vacía
8 min lectura

Office 2021 no deja de funcionar: deja de probarse contra Microsoft 365

El 13 de octubre de 2026 no se apaga nada: Word abrirá, Outlook sincronizará y nadie notará nada. Ese día arrancan dos relojes a la vez y solo uno hace ruido. El primero es el fin de soporte de siempre —Microsoft deja de dar soporte técnico, correcciones y actualizaciones de seguridad—. El segundo no da ningún aviso: Microsoft deja de comprobar que sus servicios siguen funcionando con tu Office, y la avería llega meses después sin que tú hayas tocado nada. Las dos fechas distintas que publica la propia Microsoft, el precedente de Office 2016/2019 en 2023, y el hallazgo que decide quién tiene prisa: Windows 11 24H2 Home y Pro caduca en el mismo segundo exacto, pero la edición Enterprise aguanta un año más.

Sala de reuniones vacía con mesa larga, sillas y una pizarra de cristal borrada al fondo
5 min lectura

Los chats de Teams no están en tu copia de seguridad

Microsoft 365 Backup protege tres cargas de trabajo: OneDrive, SharePoint y Exchange Online. El chat de Teams no es ninguna de las tres. Y en la página de limitaciones de una de las herramientas de terceros más extendidas, los chats individuales y de grupo aparecen en la lista de lo que no se respalda. Dónde vive de verdad un mensaje de Teams según la documentación de Microsoft, por qué una política de retención conserva pero no restaura, los 21 días que tarda un mensaje borrado en entrar en la carpeta SubstrateHolds y las seis preguntas que le hacemos a la copia de Microsoft 365 de una empresa antes de tocar nada.

Hilera de buzones de correo metálicos alineados junto a un camino de tierra
5 min lectura

onmicrosoft.com ya no es solo un dominio feo: es un carril lento

Microsoft avisó el 28 de agosto (MC1463510) de que las organizaciones que solo usan el dominio por defecto tendrán límites de mensajería externa en Teams, y el despliegue es de mediados de septiembre. Leído solo parece un ajuste antispam. Leído junto al correo es otra cosa: el límite de 100 destinatarios externos cada 24 horas para los dominios onmicrosoft.com terminó de aplicarse a todas las bandas de tamaño el 1 de junio de 2026, con su propio código de rechazo 550 5.7.236. El caso que pilla a empresas que creen no estar afectadas, y por qué arreglarlo no es comprar un dominio sino cambiar con qué se loguea la gente.

Pasillo de un depósito de archivo con estanterías móviles cerradas y cajas de documentación
11 min lectura

Project Online cierra el 30 de septiembre: sin licencia no hay exportación

Microsoft apaga Project Online el 30 de septiembre y los sitios de PWA dejan de estar disponibles. Pero lo que decide si llegas a tiempo no está en el anuncio: está en la descripción del servicio, que exige una suscripción Plan 3 o Plan 5 viva en el tenant para CUALQUIER interacción. Es decir, la licencia que ibas a dar de baja para ahorrar durante la migración es la misma que necesitas para exportar. Hay además un segundo reloj de 120 días escrito en otro sitio, el PWA es un sitio de SharePoint y no un calendario, y los límites publicados del destino excluyen explícitamente tu plan.

Sala con filas de puestos de trabajo: torres bajo las mesas, monitores apagados, teclados y cables recogidos
10 min lectura

El EDR aísla el equipo solo; la regla que lo devuelve a la red se escribe antes

El 3 de septiembre Microsoft añadió una frase a la documentación de Defender for Endpoint y al día siguiente ya no estaba: avisaba de que el aislamiento automático se dispara como aislamiento TOTAL y de que, con proxy web, el equipo puede no recuperarse. Los dos hechos que unía siguen publicados, pero en secciones distintas. Qué se aísla solo y qué no, qué hace «contener» y qué hace «aislar», y el camino de vuelta punto por punto.

Fila de puestos de trabajo vacíos en una oficina
10 min lectura

Entra ID retira memberOf el 3 de noviembre: el grupo no dará error, se quedará quieto

El aviso MC1448379 del 5 de agosto se ha leído como un plazo. Léelo al revés: si tienes una regla memberOf en producción, el problema que describe ya lo tienes hoy, y lo dice la propia documentación de la vista previa en un párrafo que casi nadie lee. Lo que pasa el 3 de noviembre no es una caída ni un error: las pertenencias se quedan «en su último estado conocido». Ahí es donde cuelgan las licencias, el Acceso Condicional y los equipos de Teams.

Cajas de archivo numeradas en estanterías de un depósito documental
9 min lectura

Una casilla protegerá una carga de trabajo entera en Microsoft 365 Backup. Lo que factura no es lo que ves en el informe de uso

Full Workload Backup entra en disponibilidad general a partir de mediados de septiembre: una política por carga de trabajo que protege todos los sitios de SharePoint, o todas las cuentas de OneDrive, o todos los buzones, incluidos los que se creen después. El precio de lista es 0,15 $ por GB y mes, y se aplica sobre una base que suma la papelera de segunda fase y los archivos en línea. Microsoft avisa de que su propio informe de uso no incluye ninguna de esas dos cosas, «and is thus incomplete», y ofrece una calculadora que sí las pide. El problema es que el informe es lo que todo el mundo mira.

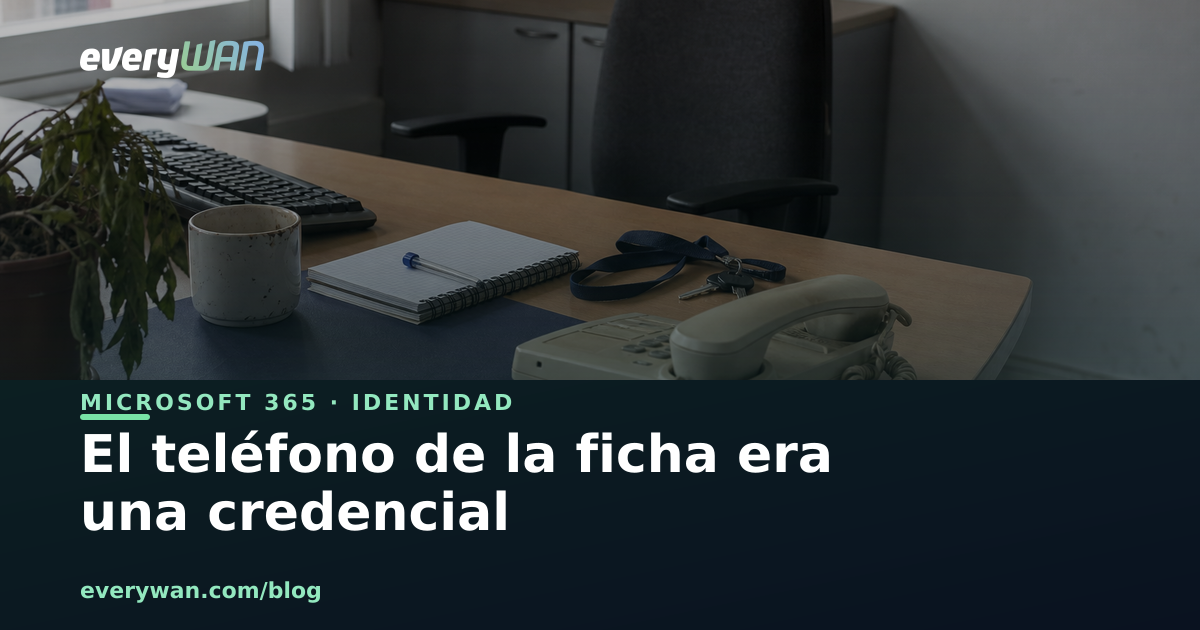
Mesa de soporte de una oficina con un teléfono fijo de sobremesa, una libreta de anillas, un cordón con llaves y un teclado apartado a un lado
9 min lectura

El teléfono de la ficha era una credencial: Entra ID deja de aceptarlo

La documentación de Microsoft lo dice sin rodeos desde hace años: si rellenas el móvil o el correo alternativo de un usuario, ese usuario puede restablecer su contraseña de inmediato «aunque no se haya registrado en el servicio». Es decir, un campo escrito por una sincronización o por administración funcionaba como prueba de identidad. Entra ID va a dejar de aceptarlo. Contamos qué cambia, por qué el 86 % que se cita no significa lo que parece, y las cuatro fechas distintas que Microsoft da para el mismo corte.

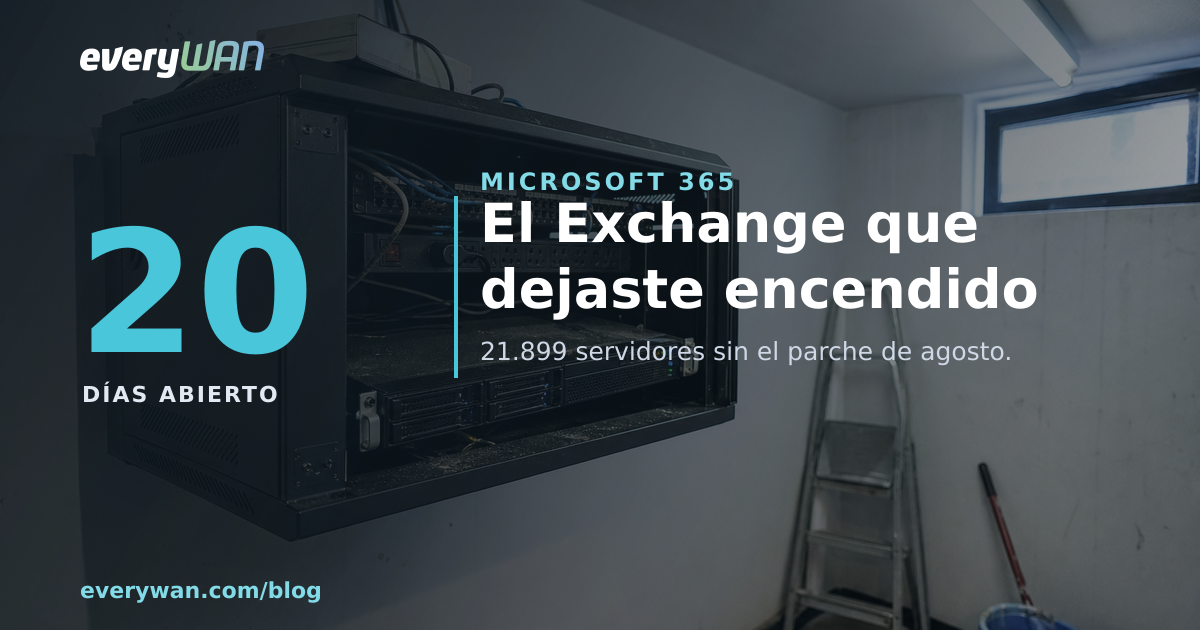
Armario rack de pared en un cuarto de instalaciones de oficina, con un servidor encendido, polvo en la bandeja, una escalera plegada y un cubo de fregona al lado
7 min lectura

El Exchange que dejaste encendido: 21.899 servidores sin parchear y el tuyo puede ser uno

El 31 de agosto de 2026 los escaneos de Shadowserver contaban 21.899 direcciones IP con un Exchange Server sin el parche de CVE-2026-62911, publicado el 11 de agosto. Muchos de esos servidores no son de empresas que nunca migraron: son el que quedó encendido después de migrar a Microsoft 365, publicado en internet y sin dueño. Qué dice y qué no dice el aviso de Microsoft frente al BSI alemán, por qué desde abril de 2022 ese servidor puede estar apagado, cuál es la ruta que Microsoft recomienda en 2026 para quitarlo del todo y en qué tres casos no hay que tocarlo.

Priority Cleanup de Microsoft Purview: borrar por encima de la retención en Microsoft 365
9 min lectura

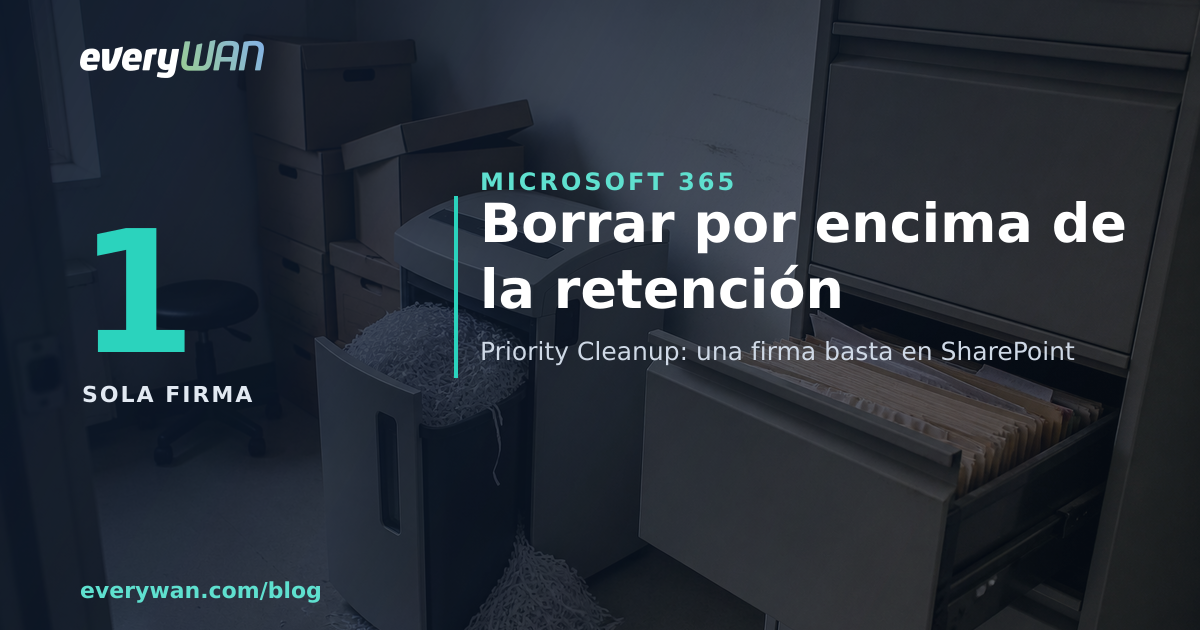
Borrar por encima de la retención: tres firmas en Exchange, una en SharePoint

Priority Cleanup de Microsoft Purview borra contenido de Microsoft 365 saltándose políticas de retención, etiquetas y holds de eDiscovery, y la documentación dice que lo borrado no lo recupera ni el usuario, ni el administrador, ni Microsoft. En buzones exige siempre tres aprobaciones; en SharePoint y OneDrive, una, y ninguna del responsable de retención. Qué lo detiene, qué apagar antes y qué le pide esto a tu copia.

Custom controls de Acceso Condicional: el MFA de terceros que Entra no cuenta como MFA
9 min lectura

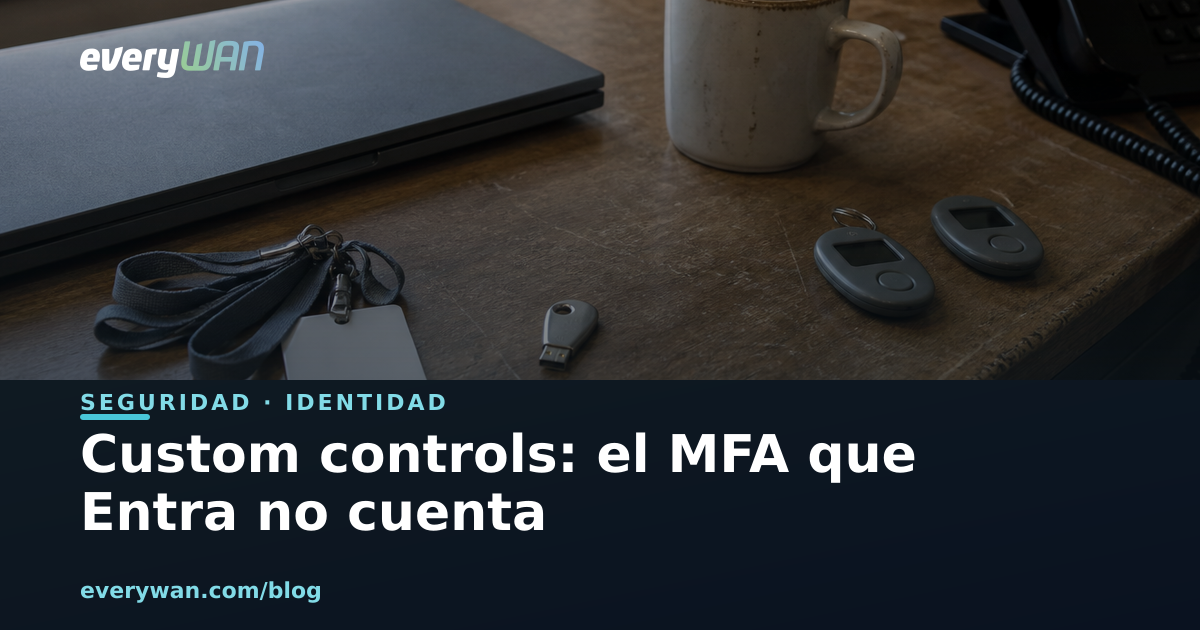
Custom controls: el MFA de terceros que Entra no cuenta como MFA

La página de Microsoft Learn sobre los custom controls de Acceso Condicional enumera ocho cosas para las que ese control no sirve, y la tercera es satisfacer el requisito de MFA. Tampoco vale para elevar roles en PIM, inscribir dispositivos, SSPR, frecuencia de inicio de sesión ni confianzas entre inquilinos. Desde septiembre de 2026 no se pueden crear ni editar, y «editar» significa borrar y volver a crear. Con la consulta de Graph para saber si tienes uno.

Cuadro eléctrico general abierto en un cuarto de instalaciones, con filas de magnetotérmicos colgando todos de un mismo interruptor principal
5 min lectura

Cayeron seis servicios de Microsoft 365 a la vez. Para tu plan de continuidad son uno solo

El lunes 31 de agosto el incidente EX1464935 sobre Exchange Online acabó en MO1465074, con OneDrive, SharePoint Online, Teams, Purview y Defender XDR dentro. Seis nombres, una configuración de autenticación compartida por debajo. Repasamos las horas —incluidas las que no cuadran entre BleepingComputer y Computerworld, y lo decimos en vez de elegir una—, por qué nadie ha confirmado lo del certificado caducado, y la dependencia que casi nadie va a mirar: la consola de seguridad y la capa de auditoría estaban dentro de lo que se había caído.

Puesto de trabajo vacío en una oficina técnica de noche, con dos monitores apagados y un rack al fondo
5 min lectura

Defender apaga el botón de investigar: AIR deja de dispararse a mano

Mañana, 1 de septiembre de 2026, la investigación y respuesta automatizada de Microsoft Defender deja de ser una experiencia separada y deja de poder lanzarse a mano. Lo dice la documentación oficial en un recuadro de dos párrafos, y el aviso MC1411577 se publicó el 2 de julio: sesenta y un días de margen. Repasamos qué se rompe de verdad (los scripts que llaman a startInvestigation), por qué «ejecuta un análisis completo» no responde la misma pregunta, a quién no le afecta esto en absoluto, y el reloj de siete días del Action center que sí deberías mirar hoy.

Mesa de oficina con un portátil cerrado, una llave de seguridad USB en un llavero y un teléfono móvil boca abajo
5 min lectura

Passkeys el 1 de septiembre: los casos que no encajan

En julio contamos aquí el calendario de la retirada del SMS y la voz en Microsoft Entra ID. Cinco días después de aquel post Microsoft publicó una FAQ, y quedan cuarenta y ocho horas para la primera fecha. Este es el repaso a lo que sigue sin respuesta: el «No» de la FAQ a la pregunta del bloqueo y lo que dice tres líneas más abajo, el restablecimiento de contraseña que se va con el mismo movimiento, el hueco declarado de los invitados B2B, las cuentas de emergencia que la documentación no menciona en ningún sitio, y por qué el interruptor de exclusión temporal, que vive en el endpoint beta de Graph, no nos parece la respuesta.

Rincón de oficina con una papelera metálica desbordada de papel y una destructora con el depósito lleno
9 min lectura

Elementos recuperables: 14 días, 30 GB y el día que el buzón deja de poder borrar

La carpeta que te salva cuando alguien vacía la papelera no sale en Outlook, guarda 14 días por defecto y le caben 30 GB. Si pones el buzón bajo retención, el techo sube a 100 GB y a cambio deja de vaciarse: solo entra. Y el día que toca el techo, según la documentación de Microsoft, el usuario no puede borrar, se dejan de guardar versiones y se dejan de escribir las entradas de auditoría. Cómo medir cuánto te queda con dos comandos, cómo abrir el desagüe que viene de fábrica sin conectar, y por qué una carpeta borrada con Mayús+Supr no vuelve ni con retención por juicio.

Sala de archivo con estanterías metálicas llenas de cajas de cartón y una caja sacada a medias del estante
5 min lectura

Microsoft 365 Archive entra en las políticas de retención: cumplimiento arriba, disponibilidad abajo

Este otoño, una política de retención de Purview podrá mover ficheros de SharePoint al nivel frío (roadmap 561208: preview en septiembre, GA en octubre). Microsoft promete coste, cumplimiento y búsqueda; su propia documentación añade que el contenido archivado «ya no es directamente accesible para nadie» y lista las aplicaciones que fallan: Word y PowerPoint online, las apps móviles, el cliente de sincronización en macOS y Office sin actualizar desde marzo. Un fichero reactivado no se puede volver a archivar en 120 días.

Fotocopiadora multifunción de oficina con la puerta de tóner abierta y la bandeja de papel a medio sacar
7 min lectura

El parche de agosto rompe la impresión en apps WPF: las tres salidas, con la cuenta hecha

El acumulativo de .NET Framework del 11 de agosto rompe imprimir y exportar a PDF en aplicaciones WPF con Calibri, Cambria, Constantia y Corbel: <code>System.IO.FileFormatException</code> sobre una fuente que instala el propio Windows. Microsoft lo reconoció el 24, trece días después, y la solución provisional apaga la protección contra desbordamiento que ese mismo parche acababa de poner. Hemos mirado qué apaga exactamente, por qué la decisión debería ser de cada aplicación y no de tu parque de máquinas, y cuál de las tres salidas cuesta menos en cada caso.

Sala de reuniones pequeña y vacía, con un altavoz de conferencia sobre la mesa, sillas desordenadas y luz natural entrando por la persiana
5 min lectura

Teams ya puede bloquear los bots de tus reuniones: llega apagado

El 21 de agosto Microsoft anunció (MC1459141) que los administradores podrán bloquear automáticamente los bots externos detectados en las reuniones de Teams. Miramos la documentación del parámetro ExternalBotAccessMode: la palabra que hace todo el trabajo es «detectados», el modo nuevo hay que asignarlo por política y no toca ni a Copilot ni al asistente que graba desde el inquilino del cliente. Qué decide de verdad dónde acaba la transcripción, y cuándo NO lo encenderíamos.

Jaula de rejilla metálica cerrada con candado en una sala de datacenter compartida, con dos racks de servidores detrás
9 min lectura

El parche que no es tuyo: qué haces con el CVE-2026-69836 de Entra ID

Microsoft publicó el 20 de agosto un fallo crítico de ejecución remota en Entra ID y al día siguiente corrigió la casilla de explotación a «No». No hay nada que instalar: la ficha dice «customerActionRequired: false». Lo que sí es tuyo es la capacidad de responder «¿nos afectó?», y con licencia Entra ID Free eso dura siete días. Cómo leer la ficha desde la API de Microsoft y qué checklist aplicamos sobre el inquilino.

  • 1
  • 2

Suscríbete a nuestra newsletter

Para recibir historias del mundo IT, novedades de everyWAN y ofertas exclusivas para suscriptores, date de alta a nuestra lista de correo

everyWAN
everyWAN